投稿

ラベル(法律)が付いた投稿を表示しています

銀行初のデジタル通貨「J-Coin Pay」について調べてみた

イメージ
J-Coin Pay 手数料なしで現金化できる電子マネー 銀行が運営する初の電子マネー みずほ銀行が3月1日から、QR コードを活用したスマホ決済サービス 『J-Coin Pay(ジェイ コイン ペイ)』の提供を始める。 約60の金融機関と連携した「銀行系初のデジタル通貨」だ。 QR コードを活用したスマホ決済サービス『J-Coin Pay』の提供開始について もっともQRコード決済自体は目新しいものでない。 PayPay LinePay 楽天Pay OrigamiPay といった主要なサービスはすでに走っている状態であり、それの後を追う格好だ。 他のサービスと比べたJ-Coin Payのメリットは何か? 手数料なしでの個人間送金 1つは、手数料なしの個人間送金が可能だ。銀行でいうところの振込機能であり、それができる他のサービスは決して多くないが、個人間送金サービスとしても目立ったものはない。 以下に比較した。 サービス 個人間送金 送金手数料 参照 J-Coin Pay ○ 無料 PDF PayPay ○ 無料 個人間送金(譲渡)について LinePay ○ 無料 LINE Blog 楽天Pay × - 将来的には可能? 「楽天ペイ」アプリに「Edy」統合へ 個人間送金も予定 OrigamiPay × - - Kyash ○ 無料 HP 手数料なしでの現金化 重要なのは、もう一つの特徴だ。 手数料なしの現金化が可能 という点だ。つまり、 現金と同等の取扱が可能 ということを意味している。 この点は、他のサービスと比較して重要な特徴といえる。 サービス 個人間送金 送金手数料 現金化手数料※1 参照 J-Coin Pay ○ 無料 無料 PDF PayPay ○ 無料 不可 LinePay ○ 無料 216円※ LINE Blog Kyash ○ 無料 不可 - ※1 個人での現金化を意味する。 ※2 振込手数料 手数料なしで現金と同様に行われる決済 「金の専門家」銀行が他と違うワケ 他のサービスは、根拠法が「資金決済法」にある。1回あたり...
ネットを通じた本人確認の良いこと悪いこと

セブン銀行が顔認証のATM導入というニュースがでた。 ニュースによると、口座開設をATMからできるようにすることを目的としているようだ。 セブン銀行が顔認証のATM導入 - 共同通信 口座開設の本人確認は、先日まで申請手続きはネットでできたが、郵送で簡易書留を送るなどして本人を確認するなどの方法を行わなければ、それを認められていなかった。 しかし、昨年11月に犯罪収益移転防止法(以下「犯収法」という。)の施行令や実施規則が改正されたことによって、ネットを通じた本人確認のみでよいことが認められた。 犯罪収益移転防止法 同施行令、同施行規則など - 警察庁 犯罪収益移転防止法 施行規則の改正について - 総理官邸 これにより、郵送のぶん1日以上は時間がかかっていたものが、遠隔地でも数十分でできるようになったというわけだ。 この流れは、FinTechなどの活用を掲げている政府の「未来投資戦略」に沿えば、当然の流れだったと言える。また、本人確認書類の受け渡しが事実上の条件となっている以上、対面でなければならない理由もない、といったところだろう。 もちろん銀行口座は、ほとんど普及しているものだし、急ぎでなければならないようなものともあまり言えない。 考えられるのは、 NISAやiDecoといった証券口座などの開設を簡便化することによる家庭からの投資を促すこと 地方銀行などの店舗が特定地域に限られる金融機関や海外にいる顧客などに対してでも顧客を確保しやすくすること 郵送確認などの費用をカットした低コスト化 といったメリットがあるだろう。 一方で、そもそも本人確認を何故するのかというのは、法律の名のとおり、暴力団やテロリストなどが犯罪によって得られた利益の流れを止めること、つまり、 マネーロンダリング(資金洗浄)を防ぐこと が目的の一つである。 今回のネットのみの本人確認は規制緩和であるから、今後口座開設のハードルが下がったのは否めない。裏を返すと、振り込め詐欺などの危険性が強まる可能性も秘めていると。 まだそんな話も出ていないが、いずれ悪用される抜け穴が顕在化する可能性はある。また、インターネットを通じた本人確認ができるということは、海外からもできるということなので、国家レベルでの犯罪の余地がある可能性...

商品券(プリペイドカード)の払戻しから考えるスマホゲーム

商品券は、つまり「前払式支払手段」(先払い、プリペイドとか言われる類)のひとつである。 昔は、百貨店の出すチケットであったり、図書券であったりしたわけだが、電子化の現在は、その意味が多様化している。 前払式支払手段とは - 一般社団法人日本資金決済業協会 次の4つの要件をすべて備えたもののことをいい、資金決済に関する法律(以下「法」という。)の適用を受けることになります。 金額又は物品・サービスの数量(個数、本数、度数等)が、証票、電子機器その他の物(証票等)に記載され、又は電磁的な方法で記録されていること。 証票等に記載され、又は電磁的な方法で記録されている金額又は物品・サービスの数量に応ずる対価が支払われていること。 金額又は物品・サービスの数量が記載され、又は電磁的な方法で記録されている証票等や、これらの財産的価値と結びついた番号、記号その他の符号が発行されること。 物品を購入するとき、サービスの提供を受けるとき等に、証票等や番号、記号その他の符号が、提示、交付、通知その他の方法により使用できるものであること。  具体的には、 商品券やカタログギフト券、磁気型やIC型のプリペイドカード、インターネット上で使えるプリペイドカード等 がこれにあたります。  一方、これらの「前払式支払手段」は、店が閉鎖したり、サービスが終了したりすることで、使えなくなる。そういうときには、払い戻しができる。 商品券(プリペイドカード)の払戻しについて - 金融庁 上の金融庁のページの中に、「資金決済法に基づく払戻手続実施中の商品券の発行者等一覧」というExcelファイルが掲載されている。 「資金決済法に基づく払戻手続実施中の商品券の発行者等一覧」 一番古い2010年~2011年あたりは、いわゆる「商品券」ばかりだ。 2011~2013年あたりには、ガラケーアプリ、スマホアプリのポイントがチラホラとで始めている。 2014年からはスマホアプリのポイントの払い戻しのほうが主流となっている。 裏を返すと、2014年あたりからはアプリのサービス停止(をしているので、払い戻し手続きがされる)が絶えることなく続いているということでもある。 また時間のあるときに、統計的に分析してみたい、と思っている。 ...

2019年は個人情報の法律の年?

個人が自ら“データ”を預ける「情報銀行」、2019年3月に事業者認定へ--「お金目的では本末転倒」 - CNET Japan https://japan.cnet.com/article/35127271/ 2019年には、「情報銀行」が誕生する。どのように生活に組み込まれるかは、今のところ先行きが見えないが、法的に認められる情報専門に扱うという機関が生まれることは一つの転換点になりうるだろう。 個人情報漏洩、企業に報告義務 政府が法改正へ  - 日本経済新聞 https://www.nikkei.com/article/DGXMZO39012520W8A211C1MM8000/ もっとも情報の取扱に関しては、GAFAを始めとした欧米の企業などが消費者から取得しているデータをビッグデータとして活用しているのが現状だ。実質的には、オープンIDなどに使われるそれが「情報銀行」のそれと似ているといっていいだろう。 日本が独自で情報に関する戦略をどう構築するかが、2019年の一つの動きになるだろう。 実際に、個人情報保護のさらなる法改正など、様々な動きが見え始めているのも確かだ。 どのようなことをしたいのかは未知数だが、日本版のGDPRのような立ち位置のものになるのは想像に難くない。ただ、あくまで国内法であるから、GDPRのような世界的に大きな影響を与えるようなものというより、情報を海外等に流出させないようにするのが目的のように思える。 金融庁、銀行の情報活用へ法改正視野 年明けから議論本格化 - ロイター https://jp.reuters.com/article/fsa-bank-data-idJPKCN1OJ0CQ 銀行の情報活用についても議論がされるようだ。いままで銀行は、業務が限られていたので、活用できるようにするための政策になるのだろう。 2019年は、東京五輪前年であったり消費増税の年であったり天皇譲位であったり様々な事が起こる年になる。このような動きについても注目していきたいところだ。

サイバーセキュリティ基本法による日本のサイバー攻撃態勢の強化

改正サイバーセキュリティ基本法の成立 - 日本経済新聞 https://www.nikkei.com/article/DGXMZO38558560V01C18A2EAF000/ 12月5日午前、サイバーセキュリティ基本法の改正案が成立した。 このサイバーセキュリティ基本法の改正によって、政府はサイバーセキュリティ協議会を設立することとなった。 この協議会の目的は、先日に記事にしたが、国内外の組織との情報連携の強化を主にしたものだ。 サイバーセキュリティ基本法の改正案(第196回国会)を眺めてみる - NEKOLAB https://nekoinfolabo.blogspot.com/2018/11/blog-post_19.html また、これも先日記事にしたが、政府は近々に対サイバー攻撃に関する法律防衛要綱の整備も検討している。 サイバー攻撃に関する自衛権 - NEKOLAB https://nekoinfolabo.blogspot.com/2018/12/blog-post.html これは、主にサイバー攻撃に対する自衛権の発動要件をどうするか、といったところになるが、その是非の議論はおいておくとして、 それを発動するためには「攻撃した相手国が明確である」 ことを対内外に主張することは、必須条件となる。しかし、相手は公然と宣戦布告するとは限らず、秘密裏に攻撃してくることも考えられるだろう。 つまり、その条件を満たすためには、情報の収集(証拠の入手といってもいい)は重要であり、日本内の組織はもちろん、海外との情報連携もまた必要だ。特に、同盟国であるアメリカへの情報、あるいは、アメリカからの情報は、それを特定するための最重要要件とさえ言っていいだろう。 そのためには、サイバーセキュリティ協議会の設立は必要であったと言っていいだろう。文字通りの『 国家的サイバーセキュリティ 』が今国会で急激に進んだと評価できる。 今国会では、外国人労働者に関する法律や憲法改正発案についてが注目されているが、その一方でサイバー攻撃に関する内閣官房の法整備、防衛省による制度の整備が着々と進められていることもまた事実。今後の日本政府、外国政府のサイバーセキュリティに関する動向も注目したいところだ。

e-Tax利用の簡便化について思うこと

イメージ
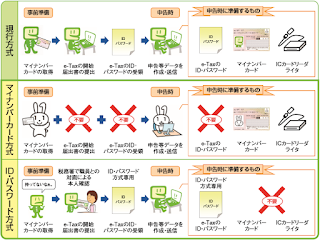
e-Tax利用の簡便化の概要について http://www.e-tax.nta.go.jp/kanbenka/index.htm 上記ページより。 セキュリティは大事だけど… セキュリティを心配していたあまり無駄に何重にも重ねた今までのIDパス+マイナンバーカードみたいなものよりは、マシになった。 つまり、マイナンバーオンリー、あるいは、IDパス方式という二択で選べるようになったのは改善だと思う。 マイナンバーを必要ないとして取得していない人にも、IDパスのみで推進していこうという姿勢は進歩といっていい。 IDパス方式の本人確認は改善できないか ただ、IDパス方式のためには、わざわざ税務署に行って本人確認しなければならない。 そのためだけに! そういう人は、その足で申告できるじゃなかろうか・・・。とは、思う。 対面の必要性とは、なんだろう? 面接のような、何かヒアリングをするのだろうか? いやしない。 つまり、「顔が見えるから安心だよねー!」という道頓堀の底の沈殿物のような澱んだ考え方のせいなのだろう。 さて、ご存知のとおり、何年も前から証券口座開設時には郵送での確認で本人確認ができるようになっている。最近は、銀行口座もそれができるようになった。 具体的には、 アプリで本人確認書類と自分の写真を取る アプリで送る 郵便物が送られてくるので受領することで本人確認 という流れである。金融機関におけるこれの根拠法は、犯罪収益移転防止法(犯収法)によるものとのこと。あるいは、本人確認法?かもしれない。 で、この犯収法については、最近改正されて完全にネット完結でできるようになりました。 参考: https://blogos.com/article/342647/ 金融分野では、本人確認についてはもはや対面である必要もなければ、タイムラグも入力フォームに入力する手間と写真を取ることくらいで、ほとんど存在しなくなったということになる。 e-Taxのそれでは適用できないのか? それをしない理由で一番考えられることは「やる気がない」というところだろう。 次に、「法律によってできない」ことが考えられる。ただ、金融機関と国税での本人確認に違いがあるのだろうか? マイナンバーの確認については、番号法(行政手続におけ...

サイバー攻撃に関する自衛権

イメージ
政府が防衛大綱の範囲に「サイバー」を含めることを検討し始めた。 「サイバーや宇宙領域での防衛、陸海空と融合へ 改定大綱」 https://www.asahi.com/articles/ASLCZ4RQ0LCZUTFK00P.html 「サイバー攻撃には自衛権発動も」岩屋防衛相国会答弁 https://www.fnn.jp/posts/00395070HDK サイバー攻撃に対する自衛権というものはどういうことか? その指標として、大臣の発言や上の記事にもあるとおり、「タリンマニュアル」があるという。 タリン・マニュアル 正式名称は「サイバー戦に適用される国際法に関するタリン・マニュアル」。2013年3月に、北大西洋条約機構(NATO)の専門委員会であるサイバー防衛協力センター(CCDCOE)が公表した、サイバー戦争と国際法との関係性について記載した文書。 (中略)しかしながら、サイバー戦において、どのような場合が「武力攻撃」であるのかは国際法上も定説をみないため、タリン・マニュアルは、その解釈例を示そうと試みるものである。 引用元: https://imidas.jp/genre/detail/A-124-0501.html   各国でも研究が進められている範囲であり、安易に述べられるものではないが、一つの指標・文献として把握しておきたい。 サイバー攻撃に対する防衛三要件をどう考えるか どのような場合において日本はサイバー攻撃に対する自衛権を発動し得るのか。 上に示したfnnの記事では、以下のような見解をひとつ記述している。 武力行使の新三要件とは、2014年7月1日に閣議決定された、日本が自衛権を発動するための条件であり、具体的な内容は下記の通りである。 (1)我が国に対する武力攻撃が発生したこと、又は我が国と密接な関係にある他国に対する武力攻撃が発生し、これにより 我が国の存立が脅かされ、国民の生命・自由及び幸福追求の権利が根底から覆される明白な危険がある こと (2)これを排除し、我が国の存立を全うし、国民を守るために 他に適当な手段がない こと (3) 必要最小限度の実力行使にとどまる べきこと 岩屋防衛相の答弁を、上記の武力攻撃の新三要件にあてはめると、 まず(1)だが、「サイバ...

サイバーセキュリティ基本法の改正案(第196回国会)を眺めてみる

イメージ
サイバーセキュリティ基本法の改正案が現在行われている第196回国会において閣法の第四五号として提出されているので紹介する。 改正理由 サイバーセキュリティに対する脅威の一層の深刻化に鑑み、 サイバーセキュリティに関する施策の推進に関し必要な協議を行うため 、サイバーセキュリティ戦略本部長及びその委嘱を受けた国務大臣その他関係事業者等を構成員とする サイバーセキュリティ協議会を組織する ものとするとともに、サイバーセキュリティに関する 事象が発生した場合における国内外の関係者との連絡調整 に関する事務を サイバーセキュリティ戦略本部の所掌事務に追加する 等の必要がある。これが、この法律案を提出する理由である。   議案 より抜粋 主な改正内容 改正内容については、サイバーセキュリティ戦略会議の第17回開催資料7を参照すると整理されている。 PDF サイバーセキュリティ協議会の創立(案第十七条) 以下の団体等を構成員とした戦略会議よりも広域な会議体を創立する。上のPDFのとおり、団体横断的な情報共有や対策の協議等を目的としている。 構成員 国の行政機関 地方公共団体 重要インフラ事業者 サイバー関連事業者 教育研究機関 有識者 イメージ図(サイバーセキュリティ戦略会議の第17回開催資料7から抜粋) サイバーセキュリティ戦略本部による連絡調整の推進(案第二十六条第一項第四号) 戦略本部と国外の政府や組織との情報連携を目的としている。 外部委託の規定(案第三十一条) 戦略本部の事務に関する外部委託が可能とすること(改正前から可能)の明確化。特に、既存部と上の国外に関するところの区分を明確化している模様。 参考先 現行サイバーセキュリティ基本法(e-gov) 改正案 第17回サイバーセキュリティ戦略本部 資料7 現行法と改正案の改正点を整理したもの 以下に、現行法と改正案の改正点を整理したものを示す。なお、この文は、筆者が編集したものであって、正しい解釈については改正案を個人において参照してください。 平成二十六年法律第百四号 サイバーセキュリティ基本法 目次 第一章 総則(第一条―第十一条) 第二章 サイバーセキュリティ戦略(第十二条) 第三章 ...

「サイバーセキュリティ戦略本部に関する事務を担当する国務大臣」とは

サイバーセキュリティ戦略本部に関する事務を担当する国務大臣 サイバーセキュリティ戦略本部の副本部長であり、本部長(内閣官房長官)の職務を助けるものである。(サイバーセキュリティ基本法(以下「法」という。)第二十八条) そもそもサイバーセキュリティ戦略や同戦略本部とは? サイバーセキュリティ戦略 サイバーセキュリティに関する施策の総合的かつ効果的な推進を図るため、サイバーセキュリティに関する基本的な計画で、政府が定めなければならないと法で定められている。(法第十二条) 直近のサイバーセキュリティ戦略(以下「戦略」という。)は、2018年7月27日に閣議決定されている。 PDF それによると、以下の戦略の目的として5つの原則(戦略3.1.(3))を、政府のサイバーセキュリティの基本的なあり方として3つの観点(戦略3.1.(2))を掲げている。 サイバーセキュリティに関する施策の立案及び実施に当たって従うべき基本原則 情報の自由な流通の確保 法の支配 開放性 自律性 多様な主体の連携 サイバーセキュリティの取組(中略)を進めるに当たって求められる3つの観点 サービス提供者の任務保証 リスクマネジメント 参加・連携・協働 サイバーセキュリティ戦略本部 サイバーセキュリティに関する施策を総合的かつ効果的に推進するため、内閣におかれた機関(法第二十四条)。担う事務の一つに、「サイバーセキュリティ戦略の案の作成及び実施の推進に関すること」がある(法第二十五条)。 つまり、先の戦略について具体的な内容が議論され詰められるところである。 ただ、あくまで本部は政府大臣や有識者によって構成されるものであり、具体的な文案作成等は「内閣サイバーセキュリティセンター(NISC)」が行っている。 内閣サイバーセキュリティセンター(略称NISC)って? 内閣官房内の組織であり、次のような業務を行い、サイバーセキュリティ戦略本部をサポートする(内閣官房組織令(昭和三十二年政令第二百十九号)) 情報システムに対する不正活動の監視・分析 重大事象の原因究明調査 行政各部に対する監査等 サイバーセキュリティに関する企画・立案、総合調整 で、結局の所、「サイバーセキュリティ戦略本部に関する事務を担当する国務大臣」は具体的に何...